A technikai olvasó és a kérdező nem ugyanaz
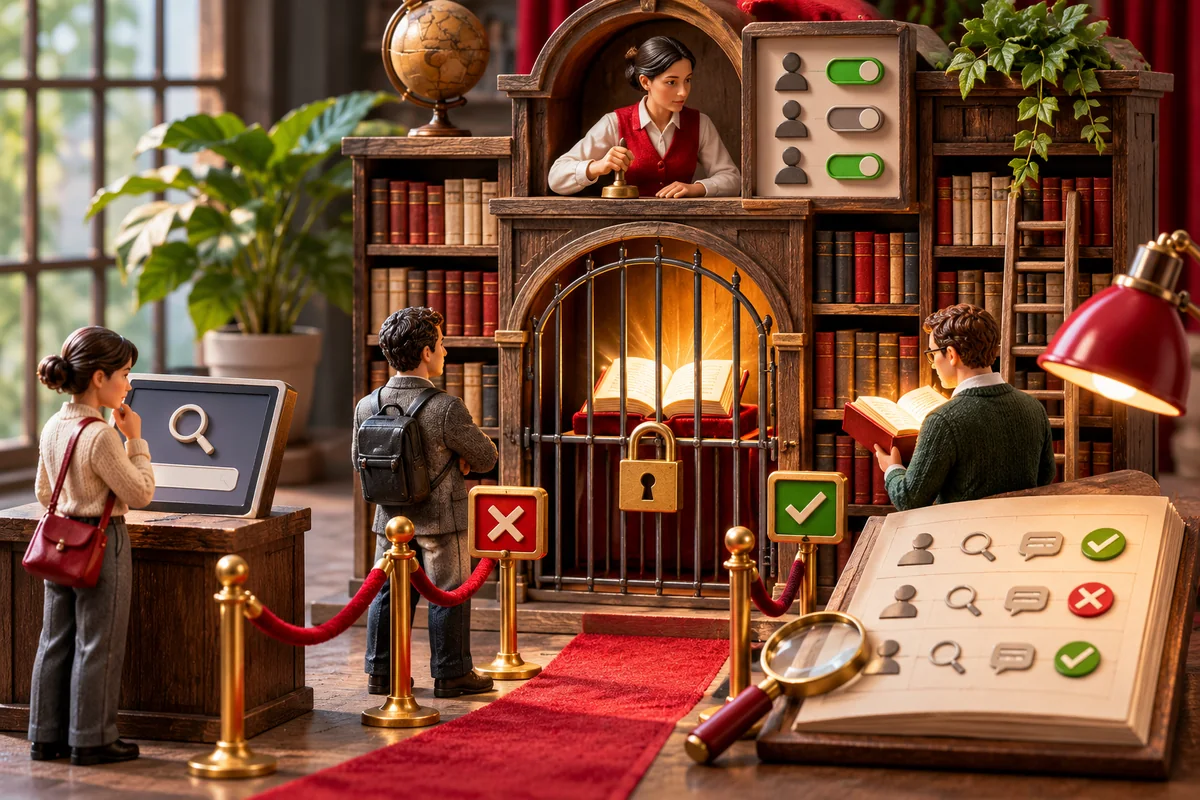
A háttérben működő alkalmazás szélesebb dokumentumkörhöz férhet hozzá, mint a felhasználó. Ez indokolt lehet egy ellenőrzött indexelési folyamatban, de a kérdezőnek adott válasz nem örökölheti automatikusan ezt a hozzáférést. A rendszernek megbízhatóan azonosítania kell a kérdezőt és a számára engedélyezett kört. A bemondott név vagy egy szövegben szereplő szerepkör nem elegendő.
A jogosultsági döntés az alkalmazás és a vállalat azonosítási rendszerének feladata. Az AI ne egy beszélgetés alapján döntse el, hogy a felhasználó vezetőnek tekinthető-e. A keresési feltételhez szükséges identitás megbízható forrásból, a kiszolgáló oldalon álljon elő. Az ügyfél által szabadon megadható csoportazonosító nem válhat hozzáférési bizonyítékká.
A keresési szűrő nem önmagában hitelesítés
Az Azure AI Search biztonsági szűrőmintája felhasználói vagy csoportazonosítók alapján szűkítheti a keresési találatokat. A dokumentáció külön jelzi, hogy ez a minta szűrés, és önmagában nem végez hitelesítést vagy jogosultság-ellenőrzést a megadott azonosítón keresztül. A vállalati alkalmazásnak kell megfelelően előállítania és alkalmaznia az engedélyezett kört.
Ezért a megvalósításban a keresési szabály nem lehet opcionális kiegészítés. Minden releváns lekérdezési úton ugyanazt a határt kell érvényesíteni, beleértve a hibrid keresést, az előnézetet és a forráslekérést is. A konkrét szolgáltatói képességeket és esetleges beépített dokumentumszintű hozzáférést a választott környezetben kell ellenőrizni. Nem indokolt egyetlen általános kapcsolóval késznek tekinteni a védelmet.
A tiltott tartalom már a modell kontextusába se kerüljön
Nem elég megkérni a modellt, hogy a válaszban ne említse a titkos dokumentumot. Ha a tartalom eleve bekerült a kontextusba, az alkalmazás indokolatlanul feldolgozhatta és más válaszrészben közvetetten felhasználhatta. A hozzáférési szűrést a megfelelő ponton, a források kiválasztása előtt is érvényesíteni kell. A válaszszűrés kiegészítő ellenőrzés lehet, nem az egyetlen határ.
A forráscím és a dokumentum létezése is lehet érzékeny. A keresési előnézet ne mondja el automatikusan, milyen tiltott anyagban lenne találat. Az alkalmazás üzenete legyen a vállalat szabályai szerint kialakított, anélkül hogy szükségtelen információt árulna el. A jogosultsági próba ezért ne csak a teljes dokumentumszöveget, hanem a listanézetet és a hibajelzést is nézze.
A dokumentum darabolása ne veszítse el a határt
A tudásbázis gyakran kisebb részletekre bontja a forrásokat. Minden részletnek örökölnie kell a megfelelő hozzáférési adatot, vagy a cég által meghatározott szabály szerint kezelnie azt. Egy jóváhagyott nyilvános összefoglaló lehet külön forrás, de egy korlátozott dokumentumból gépileg kivágott bekezdés nem válik ettől szabadon megoszthatóvá. A tartalom eredete maradjon követhető.
A vegyes jogosultságú dokumentum külön figyelmet igényel. Lehet, hogy a vállalatnak előbb szerkesztési vagy dokumentumszerkezeti rendezésre van szüksége. A rendszer ne találja ki magától, mely mondat titkos és melyik szabad. A szakmai és adatgazda döntése alakítja ki a megfelelő forráskört, a technikai megvalósítás pedig ezt érvényesíti a feldolgozás és keresés során.
Szemléltető kérdés két eltérő szerepkörből
Egy kitalált vállalatnál ugyanarra a partnerfeltételre kérdez rá az értékesítő és egy külső együttműködő. Az értékesítő hozzáférhet a belső jóváhagyott feltételekhez, a külső fél csak a számára megosztott dokumentumhoz. A válaszok ezért jogszerűen eltérhetnek. A rendszer ne használja az értékesítő korábbi teljes válaszát általános gyorsítótárazott eredményként.
A példában a keresés a két szerepkör engedélyezett forrásaiból dolgozik. Ha a külső félnek nincs elegendő nyilvános adat, a rendszer megfelelő egyeztetési utat ajánlhat. Nem állítja, hogy nincs további információ a vállalatnál, és nem foglalja össze rejtetten a korlátozott anyagot. A helyes válaszhoz itt a hozzáférési kontextus ugyanolyan fontos, mint a kérdés szövege.
A gyorsítótár felhasználók között is kockázat lehet
Azonos kérdésre adott korábbi válasz újrafelhasználása csökkentheti a feldolgozást, de csak megfelelő határok mellett. A cache-kulcs és érvényesség vegye figyelembe az engedélyezett kört és a forrásállapotot. A rendszer ne pusztán a kérdésszöveg alapján osszon meg kész választ. A beszélgetési előzmény és a letölthető kivonat is tartalmazhat korlátozott információt.
Ha a felhasználó szerepköre változik, a korábbi jogosultság alapján létrejött új válaszok hozzáférését is át kell gondolni. A megőrzési és hozzáférési rendnek ki kell terjednie a származtatott tartalomra. A konkrét folyamat függ a vállalat adatkezelési követelményeitől, de a változás nem maradhat egy elfelejtett gyorsítótár véletlen működésére bízva.
A jogosultság változása indexfrissítési esemény
Egy dokumentum megosztásának visszavonása után a keresési rendszerben még régi hozzáférési adat maradhat. A frissítés rendjét és a késés kezelését előre meg kell tervezni. Az indexelés sikerét külön ellenőrizzük. Ha a rendszer nem tud megbízhatóan aktuális jogosultságot előállítani, a további kiszolgálás szabálya legyen szigorúan meghatározott, ne optimista feltételezés.
A hibaágban az alkalmazás ne úgy járjon el, mintha a hiányzó ellenőrzés engedélyt jelentene. A felhasználó kapjon érthető üzenetet a hozzáférés vagy forrás ellenőrizhetetlenségéről, a szükséges részletek pedig az illetékes üzemeltetőhöz kerüljenek. A naplóban ne jelenjen meg fölöslegesen a tiltott dokumentum teljes tartalma. A hibakeresés maga sem kerülheti meg a védelmi határt.
Tesztmátrix szerepkörrel és dokumentumállapottal
A tesztelő ne csak egy rendszergazdai fiókból nézze meg a tudásbázist. Legyen jogosult és tiltott kérdező, megváltozott csoporttagság, visszavont dokumentum és korábban gyorsítótárazott válasz. Az eredményben a válasz, a forráslista, az előnézet és az export is számít.
- A felhasználói identitás megbízhatóan ellenőrzött.
- A keresés kötelezően az engedélyezett körre szűkül.
- A modell csak megfelelő forrásrészletet kap.
- A link, cím és előnézet sem árul el tiltott adatot.
- A cache és az előzmény nem kever felhasználói köröket.
- Jogosultság-változás után a régi állapot nem marad észrevétlen.
A hozzáférési hibát külön kezeld a keresési hiánytól
Ha a rendszer nem talál választ az engedélyezett forrásokban, az nem feltétlenül jelenti, hogy az információ nem létezik. A kommunikáció maradjon pontos és a vállalat szabályai szerint visszafogott. A felhasználó kérhet megfelelő hozzáférést vagy szakértői segítséget, de az alkalmazás ne árulja el automatikusan a tiltott anyag részleteit.
A jó ügykezelési út segít elválasztani a valódi tudáshiányt az elérési problémától. Az illetékes tartalomgazda vagy jogosultsági felelős megvizsgálhatja a kérést. A modell nem önálló engedélyező. A hozzáférés megadásának üzleti indokát és jóváhagyását az arra kijelölt vállalati folyamat kezeli.
| Helyzet | Döntési segítség |
|---|---|
| Felhasználói identitás | Megbízható ellenőrzés az alkalmazásban |
| Keresési találat | Kötelező engedélyezett forráskör |
| Modellkontextus | Tiltott részlet nem kerülhet be |
| Válaszcache | Jogosultsági kör és forrásállapot figyelembevétele |
A pilot a védelem folytonosságát bizonyítsa
A KOCI a tudásbázis keresését és válaszadását a vállalat azonosítási és jogosultsági rendszeréhez tudja tervezni. A konkrét forrásrendszer, licenc és keresési szolgáltatás képességeit előre ellenőrizni kell. Egy jó demó rendszergazdai hozzáféréssel kevés: a hétköznapi szerepkörök és a változó jogosultságok adják a valódi próbát.
A használható megoldás ugyanazt a tartalmi határt tartja meg a dokumentumtól a válaszig és annak további példányaiig. A releváns találat csak akkor adható át, ha a kérdező számára is megfelelő forrás. A pontosság és a hozzáférés együtt alkotja a minőséget; egyik sem helyettesíti a másikat.
Gyakori kérdések
Elég, ha a dokumentum linkjét nem lehet megnyitni?
Nem. A válaszban, címben vagy előnézetben már megjelenhet tiltott információ. A teljes feldolgozási és megjelenítési utat védeni kell.
A biztonsági szűrő hitelesíti a felhasználót?
Önmagában nem feltétlenül. A megbízható identitást és engedélyezett kört az alkalmazásnak kell megfelelően előállítania és a lekérdezésben érvényesítenie.
Miért fontos a cache jogosultsága?
Mert azonos kérdésre különböző szerepkörök eltérő forrásokból kaphatnak választ. Egy korábbi, szélesebb hozzáféréssel készült eredmény nem osztható meg automatikusan mindenkivel.
Források és további olvasnivaló
A cikk tájékoztató jellegű szakmai útmutató. Az említett példák szemléltető helyzetek; a saját vállalkozásodnál a konkrét adatok és a működési feltételek alapján érdemes dönteni.
Beszéljük át, hogyan ültethető át a gyakorlatba.
Projektet indítokKapcsolódó szolgáltatás: AI és automatizálás ↗